
Belgique, Allemagne, Pays-Bas, Suède, Italie, Portugal, Estonie… Ils sont désormais une douzaine. La liste des pays touchés par la deuxième vague de cyberattaques de frigos et congélateurs de supermarchés, s’allonge. Avec au moins une centaine de magasins visés.
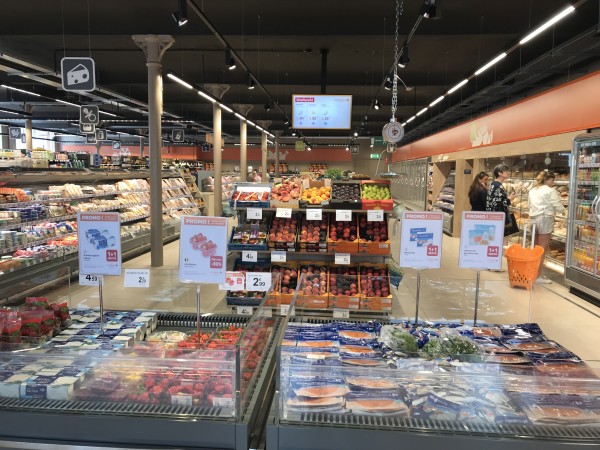
Après la première vague qui avait touché quelque 700 magasins en France le 12 octobre dernier (Groupement Mousquetaire, Groupe Carrefour, Coopérative U, E.Leclerc, Monoprix, Metro…), les cyberattaques s’étendent désormais en Europe. La Belgique, le Luxembourg, la Suède, l’Italie, le Portugal, l’Irlande, la Finlande, les Pays-Bas, l’Allemagne, la Roumanie, le Royaume-Uni ou encore l’Estonie font partie des pays visés, soit une douzaine au total, dans la nuit du dimanche 1er au lundi 2 novembre. Le même mode opératoire a été utilisé avec des frigos poussés à 50°C.
Le Belgique particulièrement touchée
Dans le détail, en Irlande, 13 magasins SuperValu ont été visés. La Belgique et le Luxembourg sont particulièrement touchés avec une quarantaine de points de vente chez Delhaize, une quinzaine chez Carrefour, mais aussi chez Colruyt. « La cyberattaque ciblant des installations frigorifiques n’a eu qu’un impact extrêmement limité chez Carrefour Belgique : sur plus de 700 magasins, seuls 15 sont légèrement touchés. Aucun hypermarché n’est concerné, souligne Carrefour Belgique dans un communiqué. La situation ne concerne que quelques installations spécifiques, principalement au rayon surgelés. Des mesures ont été immédiatement prise afin que tous les magasins restent ouverts et que les clients puissent continuer à y faire leurs courses ».
Aux Pays-Bas, au moins 17 entreprises ont été touchées, surtout des boucheries et des petits commerces de quartier, alors qu’en Suède, des magasins Coop et ICA ont été visés. En Italie, ce sont également une dizaine de supermarchés Radenza (le groupe gère les magasins de la marque Coop en Sicile) qui ont été touchés en Sicile, mais aussi une entreprise de restauration collective en Toscane. En Allemagne, quatre supermarchés ont été visés et six en Roumanie. Au Portugal, selon le quotidien Diario de Noticias, sept magasins Intermarché ont été la cible de la cyberattaque, citant le communiqué du groupe Mosqueteiros : « dès que la situation a été identifiée, les procédures nécessaires ont été activées ». En Estonie c’est la principale chaîne de supermarchés, Selver, qui a été touchée dans un seul magasin. En Finlande, quelques magasins de petite taille du géant de la distribution finlandaise, le groupe Kesko (K-Market, K-Supermarket), ont constaté des températures irrégulières. Enfin, la radio-télévision publique NRK, en Norvège, a révélé un incident majeur sur un grand entrepôt du géant du déstockage Havaristen, géré par le groupe Miko Trading.
Mot de passe par défaut et réseau non sécurisé
Au Danemark, aucune attaque. Sans doute est-on plus sensibilisé à la cybersécurité. Rappelons que ce sont les équipements de l’entreprise danoise Danfoss qui avait été visés lors de la première vague de cyberattaques en France. C’était encore le cas, en partie pour cette seconde vague, en particulier chez ICA en Suède, tout comme chez des commerces indépendants et entrepôts de petits fournisseurs qui utilisaient des contrôleurs Danfoss obsolètes, comme le souligne le prestataire technique national Kitamn Coldtech, auprès de ERR News. Idem aux Pays-Bas, où Danfoss avait conseillé à ses clients de suivre les recommandations de sécurité (déconnexion du web public, mise à jour…). La NOS, la radio-télévision néerlandaise, rapporte les propos du porte-parole de Danfoss : « La majorité des magasins a pris des mesures à ce moment-là, mais un petit nombre ne l’a pas fait. Ils en paient aujourd’hui le prix ». Mieux. Selon Clément Domingo, « gentil hacker et cyber diplomate », plus connu sous le pseudo de SaxX sur X, affirme que, selon Danfoss cité par la NOS, « les systèmes piratés utilisaient encore leur mot de passe par défaut… et n’étaient pas sur un réseau sécurisé. Trois semaines après l’attaque en France. Avec l’alerte du fabricant. LOL ».
En Belgique, en revanche, l’attaque a ciblé les contrôleurs d’une société similaire à celle de Danfoss : Sabcobel, une entreprise belge spécialisée dans l’installation, la maintenance et le dépannage de systèmes de réfrigération industrielle pour la grande distribution. Son PDG, Stephan Moelans, a été l’un des premiers professionnels à témoigner officiellement le mode opératoire de la cyberattaque en Belgique. Il a notamment souligné qu’une vingtaine d’installations frigorifiques avaient été compromises parmi les centaines que l’entreprise gère en Belgique, chez Delhaize, Carrefour et Spar. Les techniciens ont été mobilisés dès 1 heure du matin et ont opéré toute la nuit et la matinée du 2 novembre pour déconnecter manuellement du réseau internet les boîtiers de régulation des frigos.
« La signature est la même »
Même si personne n’a revendiqué ces attaques, Jann Mutos, le directeur de l’entreprise estonienne Kitman Coldtech, a comparé la situation avec l’attaque initiale en France sur ERR en affirmant : « La signature est la même, mais je ne peux pas en dire davantage ». Pas d’attribution officielle à ce stade, ni pays, ni groupe criminel, ni hacktivistes. « Mais je m’y aventure… C’est certainement les mêmes derrière ! », estime SaxX, qui conclut ainsi son post : « Retenez que ce ne sont pas des hackers de génie qui font fondre les congélos de l’Europe ! Ce sont des mots de passe d’usine, des équipements jamais mis à jour et branchés sur internet… encore et toujours l’OT – les systèmes qui pilotent le monde physique -, le talon d’Achille de beaucoup de systèmes… ».
C.B.