
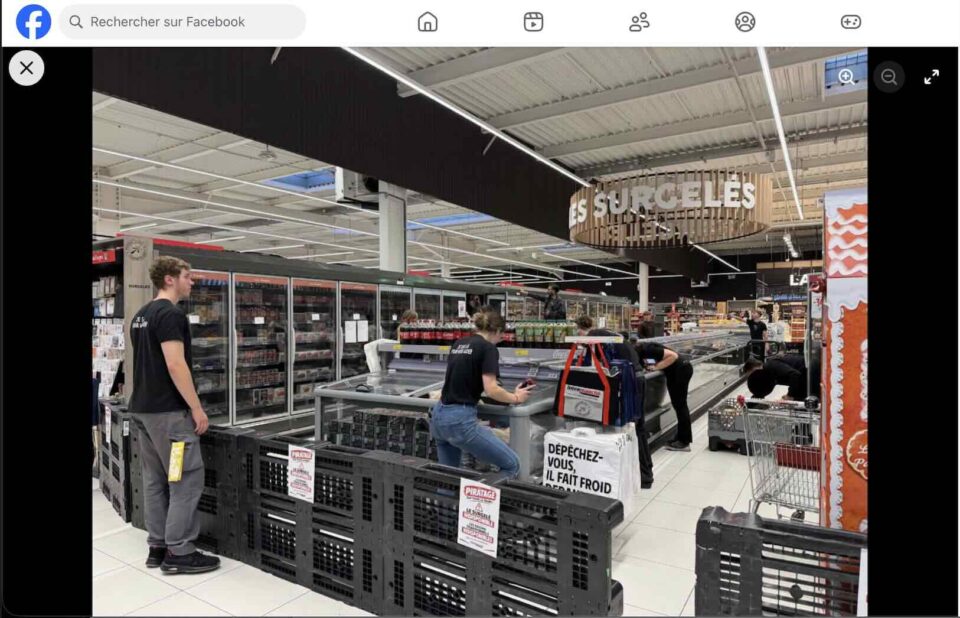
Intermarché, Coopérative U, E.Leclerc… Ce sont les principales enseignes touchées par une cyberattaque de leurs systèmes de froid via leur fournisseur frigoriste commun, Danfoss. Des stocks entiers de produits frais et surgelés ont été détruits. Des départs de feu ont également eu lieu.
Dans la nuit de dimanche 11 à lundi 12 octobre, une cyberattaque a ciblé les systèmes frigorifiques de plusieurs centaines de points de vente. Parmi les enseignes les plus touchées : Intermarché (environ 300 magasins), Coopérative U (moins d’une centaine) et E.Leclerc. Le site Je Bosse en grande distribution indique que des magasins Monoprix et Carrefour Market seraient également concernés. Les pirates ont pris le contrôle du système de régulation frigorifique du géant danois du froid commercial Danfoss, qui gère une grande partie des équipements frigorifiques de la grande distribution en France, déclenchant un dégivrage forcé en pleine nuit avec des consignes de température allant jusqu’à plus de 50 °C, faisant passer les installations de -18°C à +30°C. Selon BFMTV, ce sont les anciennes versions du logiciel de gestion de chaîne du froid de Danfoss, antérieures à la version 4, qui auraient été visées. Sur X, Raphaël Grably, grand reporter BFMTV, indique que Danfoss affirme que les modèles visés par les hackers étaient soit obsolètes (AK-SM800 et AK-SC355), soit non mis à jour (AK-SM800A). De son côté, Valery Rieß-Marchive, rédacteur en chef de LeMagIT et spécialiste de la cybersécurité et de l’informatique de l’utilisateur final, précise sur X avoir trouvé « près de 3 000 adresses IP françaises exposant une console Danfoss Storeview sur internet. Les informations associées à certaines de ces adresses suggèrent que les mises à jour sont appliquées de manière très sporadique. Exemple pour l’une d’entre elles : Last-Modified en décembre 2022 ».
« Freeze the controller, defrost the food »
Et ce d’autant que Danfoss documentait régulièrement des attaques sur ses systèmes de supervision de supermarchés, comme en Russie ou en Israël. L’entreprise avait, d’ailleurs, dès mai 2021, signalé qu’elle allait abandonner l’AK-SM800 (très utilisé en grande distribution alimentaire) et migrer sur l’AK-SM 800A.
Retour chronologique. Début 2025, les chercheurs de la Team82 de Claroty, entreprise spécialisée dans la découverte de failles au sein des systèmes cyber-physiques comme les réseaux industriels (OT) ou les bâtiments connectés, découvrent une faille d’authentification qui affecte les AK-SM 8xxA antérieurs à la version 4.2, avec un score de sévérité de 8,2 sur 10. Ils signalent cette faille, en toute confidentialité, à Danfoss, lui laissant le temps de publier un correctif. Le 24 mars 2025, Danfoss publie un avis de sécurité officiel (DSA-2025-03-01) et met à disposition de ses clients la version 4.2 qui supprime le mécanisme de contournement d’authentification. Le 8 mai 2025, la CVE (Common vulnerabilities and exposures) est publiée officiellement dans la base de données du NIST (National Institue of Standards and Technology). Le 1er août 2025, Danfoss publie un second correctif (R4.3.1), devant faire face à la découverte d’autres failles critiques que les mêmes consoles, notamment une faille d’exécution de code à distance (gravité, 8,7 sur 10) dans les champs de configuration des alertes e-mail du contrôleur.
Dernier round, il y a deux mois, en août 2026 avec la médiatisation. Un an après la sortie des derniers correctifs, la Team82 de Claroty a levé le voile sur les détails techniques lors de de la conférence de hackers DEF CON avec son rapport intitulé… « Freeze the controller, defrost the food » (Bloquez le contrôleur, décongelez la nourriture)… pour alerter sur le fait que de trop nombreux systèmes n’ont toujours pas été mis à jour par les entreprises.
Des conséquences lourdes
En attendant, c’est stupeur et consternation dans les points de vente. Sur Facebook, l’Intermarché de Haguenau poste ce commentaire avec le titre : « Un coup dur pour notre magasin ». Les équipes du point de vente indiquent avoir « malheureusement été victimes d’un piratage informatique de notre système de froid. Les conséquences sont lourdes : nous avons l’immense regret de devoir jeter l’intégralité de nos produits surgelés. Un véritable crève-cœur pour toute notre équipe qui travaille chaque jour pour vous proposer des rayons bien remplis et des produits de qualité. Heureusement, grâce à l’intervention rapide et au professionnalisme des équipes d’Axima, nous avons réussi à sauver l’ensemble de nos produits en froid positif. Notre rayon surgelé sera progressivement réapprovisionné et devrait retrouver son fonctionnement habituel d’ici la fin de la semaine. Au-delà des pertes financières considérables, c’est surtout le gaspillage en de tant de produits alimentaires qui nous attriste profondément ». Thierry Cotillard, président du Groupement Mousquetaires a, lui aussi, indiqué sur LinkedIn, que son magasin Intermarché d’Issy-les-Moulineaux Gallieni « est directement touché par une cyberattaque visant les installations de production de froid. Nos équipes sont pleinement mobilisées, avec les frigoristes, pour sécuriser les installations, écartez tous risques pour les produits et rétablir la situation au plus vite ».
De son côté, sur X, Dominique Schelcher, PDG de Coopérative U, confirme qu’une cyberattaque “touche depuis cette nuit les installations de production de froid de plusieurs magasins de notre réseau Coopérative U. Nos équipes sont pleinement mobilisées, en lien avec les frigoristes, pour rétablir la situation au plus vite. Une enquête devra permettre de faire toute la lumière sur cette attaque. S’attaquer à des équipements essentiels à la conservation des produits frais et à l’approvisionnement alimentaire des Français est d’une extrême gravité et est inédit. C’est inacceptable ».
Le Premier ministre a saisi l’Agence nationale de sécurité des systèmes d’information (Anssi).
C.B.